问题场景:一个藏了八个月的未授权RCE是怎么被翻出来的
OpenAI 公布其在红队演练中发现 Brotli 压缩库存在未认证远程代码执行漏洞,攻击者可通过发送或回复恶意压缩数据在受影响系统上执行代码,无需创建用…
攻击向量:服务端收恶意压缩数据 / 客户端(curl --compressed)收恶意响应
攻击路径是双向的。服务端场景中,攻击者构造恶意 Brotli 压缩流发给目标,内嵌未修补版本的服务器在解压阶段即触发 RCE,无需身份验证。客户端场景更隐蔽,攻击者控制一台返回恶意压缩响应的服务器,受害者用 curl --compressed 或任何内嵌 Brotli 的 HTTP 客户端访问该端点时,本地进程被接管。两条路径的共同点在于 Brotli 解压逻辑的边界检查缺陷,让恶意数据可以越界写入。
影响半径:Node.js、Bun、Envoy及所有内嵌Brotli的软件
一条编译依赖牵出整个基础设施栈
Brotli 不是独立服务,是 Node.js、Bun runtime、Envoy proxy 等大量基础设施的编译时依赖。打补丁不是一个 apt install 能解决的,每一个内嵌 Brotli 的发行版都要重新编译、发版、推动下游升级。OpenAI 在披露原文中写得很直白,「any software which includes this library needs to take the update too, followed by the users of that software」。这句话翻译过来就是,整条供应链都得动。
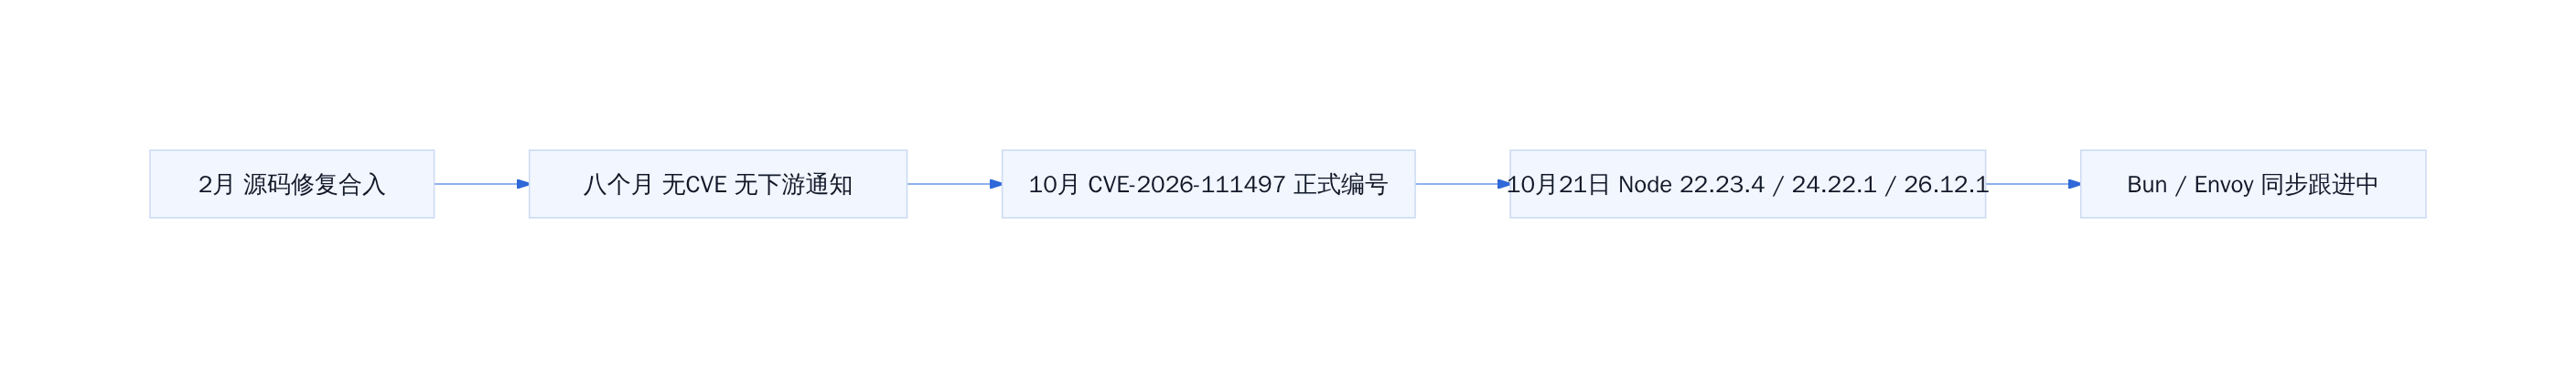
时间线断层:2月源码修复 → 10月CVE-2026-111497 → 10月21日Node 22.23.4/24.22.1/26.12.1
Brotli漏洞八个月空窗期
源码二月就修了,但没人把它当漏洞。这八个月的空窗期,就是传统安全响应链最贵的那段。Brotli 上游把它当 bug fix 合入,没走 CVE 流程,没通知下游。直到 OpenAI 的红队 agent 在强化训练环境里把这条攻击路径跑通,才有人重新把它标为安全问题。AI 红队挖的不是洞,是流程里那个「修了但没标」的断点。
实话说,如果二月就进了 CVE,八个月内几十个 SCA 工具会把它扫出来。真正的风险不在洞本身,在那个没人管的空档里。
传统方案拆解:依赖扫描+补丁管理为什么卡在这条断链上
SCA/供应链扫描能抓到什么、抓不到什么
Dependabot、Snyk、Trivy、Grype 这几款主流 SCA 工具的匹配逻辑一致:拿当前依赖版本号去撞 CVE 数据库和厂商安全公告。撞上了,推告警;撞不上,报告里那一行就是绿色。绿色意味着「当前没有已知风险」。
问题卡在 Brotli 二月那次合入。提交信息大概率写着「fix decoder overflow on malformed input」一类的 bug 描述,没走安全响应流程,没挂 CVE,NVD 里没有对应条目。八个月内,所有跑着 Brotli 1.1.x 的生产环境在 SCA 面板上都是绿的。
这不是选错了工具。Dependabot 和 Snyk 的设计前提是「漏洞先有编号,扫描再匹配」。一条没进 CVE 数据库的修复不产生编号,扫描引擎在架构层面就不会把它当作安全事件处理。业内常见做法是在 changelog 里打 security-fix 标签或单独发 advisory,但 Brotli 项目体量小、维护者少,没有这层流程纪律。断点就长在这里。
补丁管理的实际断点
断链发生在三个节点。Brotli 维护者二月合入修复,视为常规 bug fix,没有主动通知下游。Node.js、Bun、Envoy 的维护者在自己的 release cycle 里看到上游有新版本,changelog 没有 security 字样,就按普通依赖升级排期,不紧急。最终用户团队在季度升级窗口里看到 Brotli 从 1.1.0 跳到 1.2.1,归类为「非安全、下个月再说」。
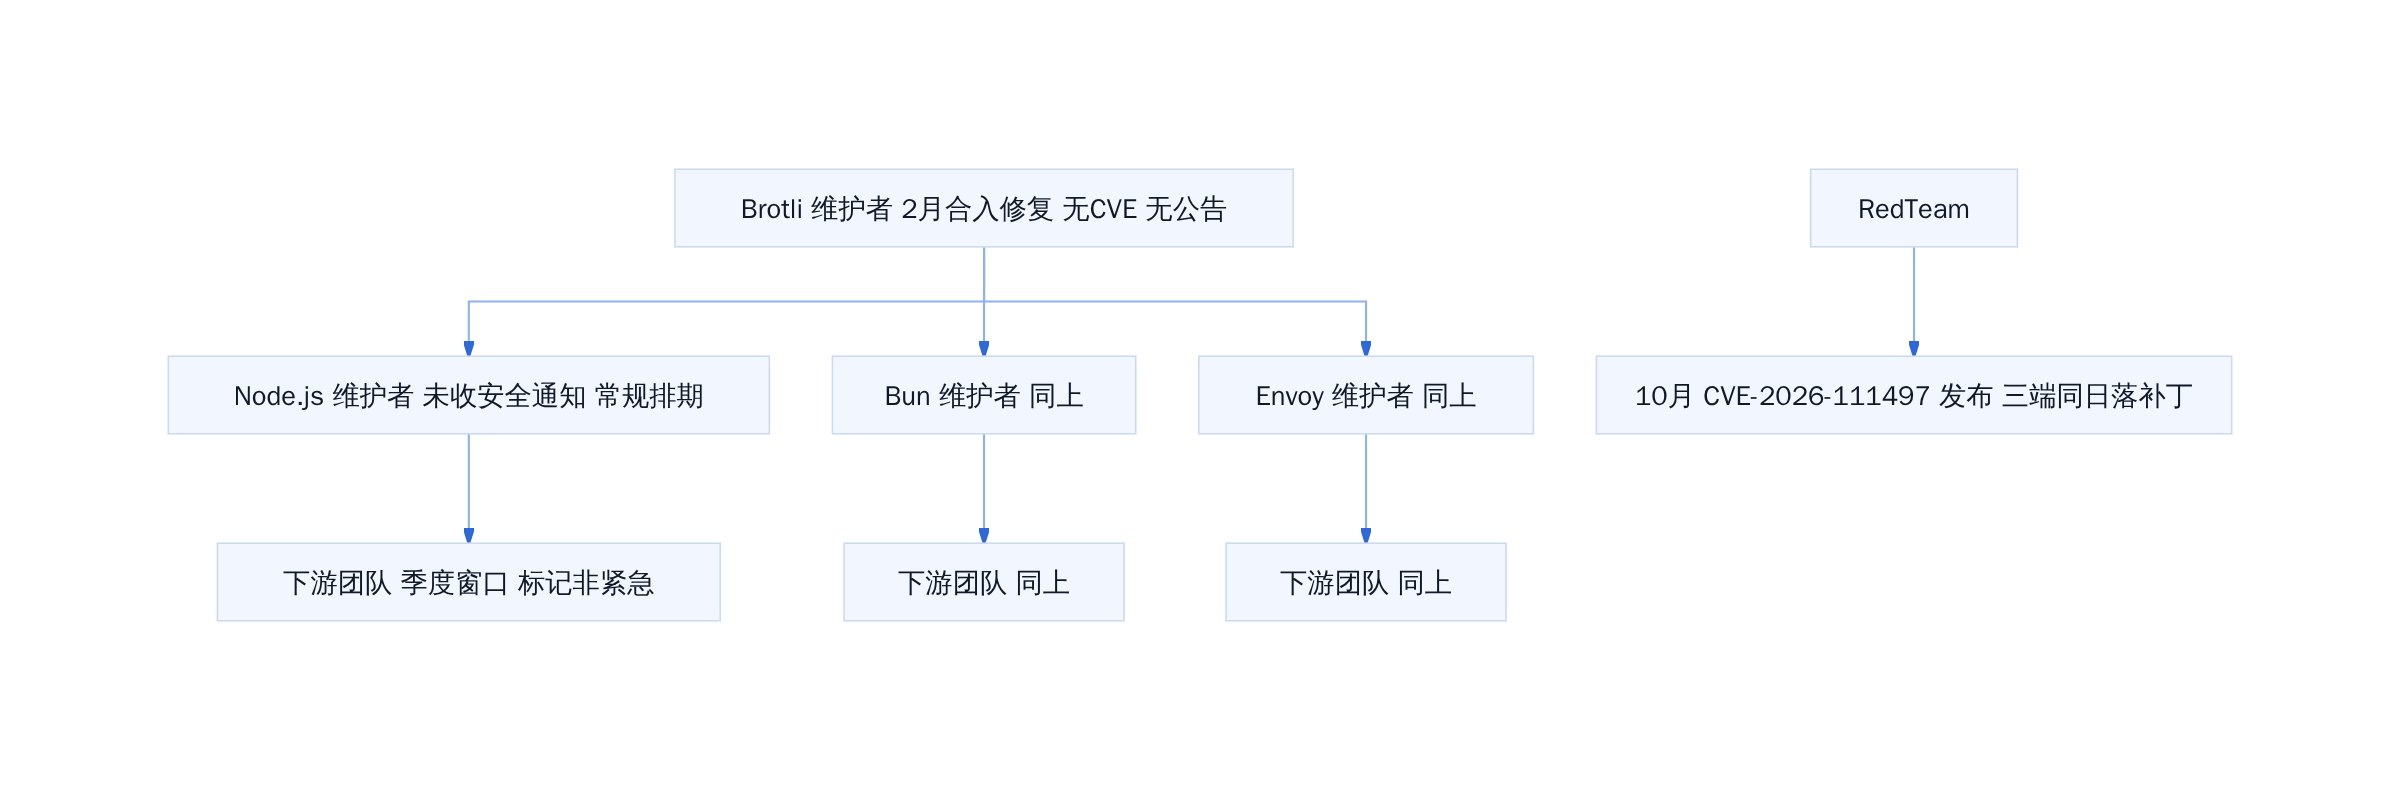
静默修复的断链传播与 AI 红队补位
八个月空窗不是某一环失职,是整条链路每一环都在合理操作,但没有任何一环负责「把非 CVE 的安全修复翻译成下游可感知的升级信号」。更狠的是,这段空窗里跑在旧版 Brotli 上的服务器每天正常处理压缩流量,没有一条监控会说「你这里有个洞」。你买的旗舰安全基线,瞬间变成平替套餐。
传统红队/渗透测试在这类「静默修复」上的局限
渗透测试是时间点工作:扫描现有攻击面、匹配已知 CVE 模式、出报告、复测。它的输入是「当前有哪些已编号漏洞能命中我的服务」,输出是「哪些被利用后影响面多大」。Brotli 这条链上,渗透测试员面对的是:没有 CVE 可查(十月之前),没有已知 PoC 可跑,Brotli 作为内嵌 C 库不出现在端口扫描或 Web 应用层测试里。最接近的动作是手动版本比对,但比对的前提是「你知道哪个版本修了什么安全问题」,而这件事在 CVE 发布前不存在。
AI 红队 agent 的差异不在「扫得更快」。它能跨版本 diff 做语义推断:这段变更是否改变了内存布局、是否消除了某类越界写入路径、是否等价于关闭了一条 unauthenticated RCE。不需要 CVE 标签做触发器,直接从代码语义推导安全影响。这是 SCA 在架构上做不到的事,因为 SCA 的匹配单元是「包版本 + CVE ID」,不是 diff 的语义含义。在内部依赖多、上游更新频繁、安全团队人手有限的场景下,把「跨版本 diff 语义审查」纳入持续流水线比每季度一次渗透测试的 ROI 高得多。
AI方案拆解:用红队agent做持续安全审计的架构与边界
OpenAI红队agent的工作机制:在强化训练环境里驱动安全模型主动探测
OpenAI 在加固前沿模型训练环境的红队演练中,由网络安全能力模型驱动 agent 持续探测沙箱内的开源组件。Brotli 案例里,agent 不是逐一比对 CVE 编号,而是在隔离环境反复构造压缩输入、观察内存与控制流行为,再回读 commit 历史。它发现二月那次修复改了 buffer 溢出路径,但既没有安全公告也没有 CVE 分配,于是将这条「修了但没标」的 diff 标记为安全事件,上报安全团队,触发向 Brotli 上游和 Node.js 维护者的协调披露。
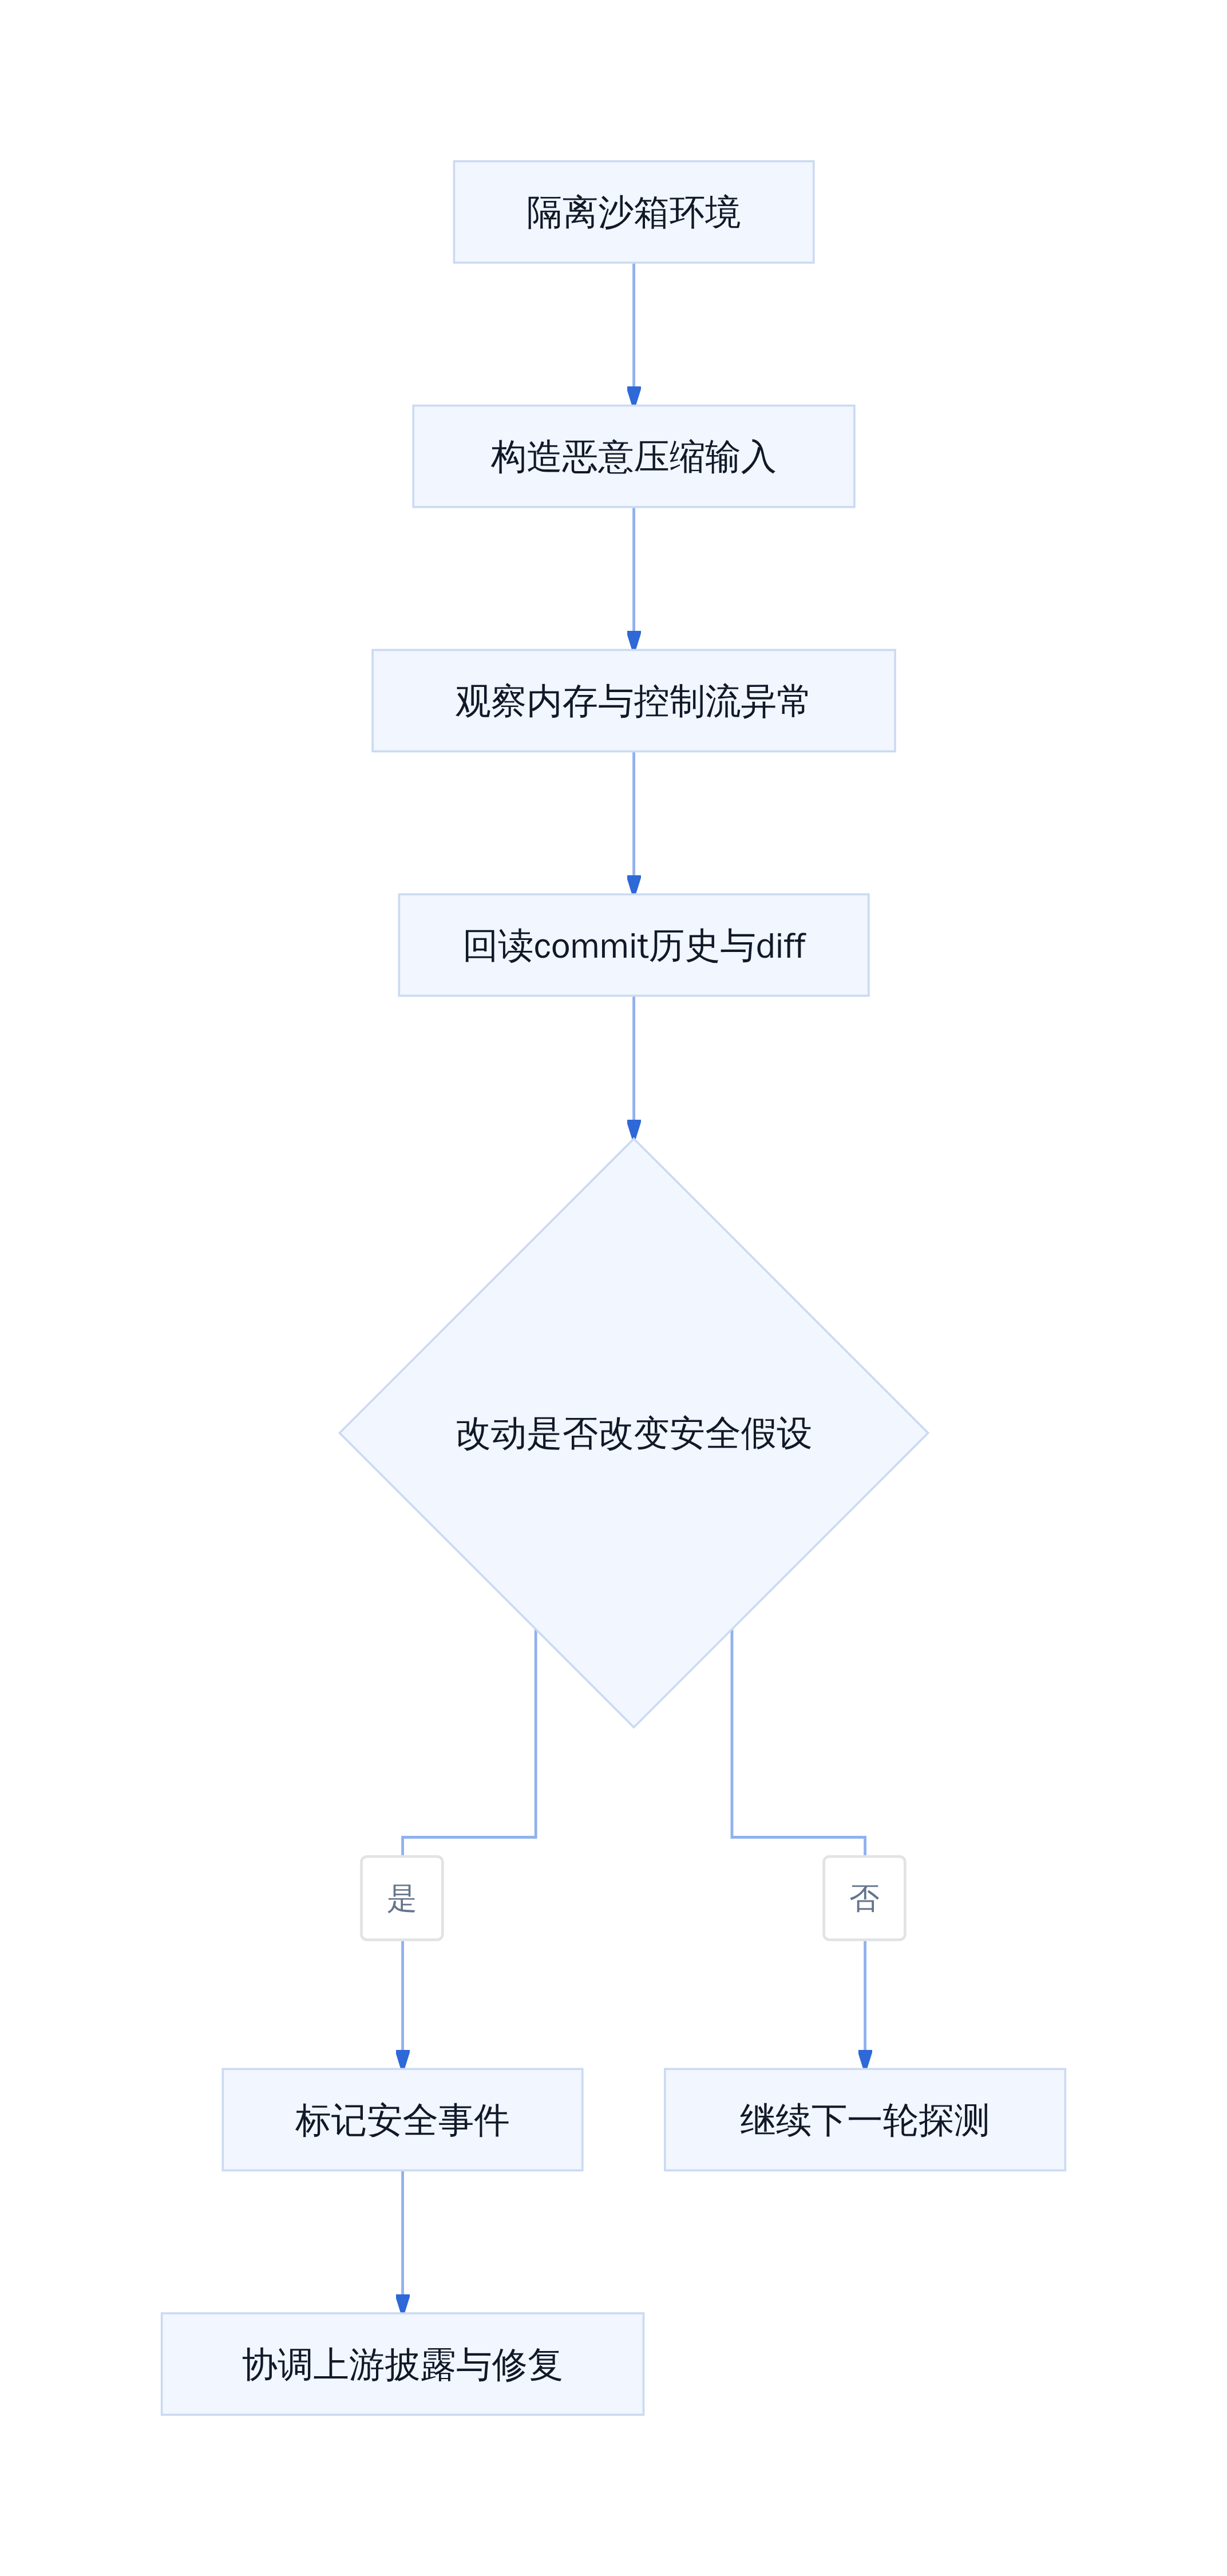
红队Agent持续探测流程
与传统scanner的差异:不靠CVE数据库,靠模型推理发现断点
传统 SCA(Snyk、Dependabot)拉 lockfile、匹配 CVE 数据库、报已知漏洞。Brotli 二月修复没出新 release、没进 NVD,version-based scanner 看不到任何告警。agent 直接读 diff,推理改动是否改变了安全假设,不依赖 CVE 编号已经存在。一句话,scanner 问的是「你的版本有没有已知洞」,agent 问的是「这个改动改变没改变安全假设」。前者是翻档案,后者是亲手摸墙皮。后者覆盖的正是那条八个月空窗。
适用边界:哪些场景AI agent增益最大,哪些仍依赖人工研判
agent 增益最大的场景是开源库的静默安全修复(无 CVE 标记)、供应链传递中「修了但下游不知道」、组件升级后新引入的攻击面。共同特征是安全信息散落在 commit log 和 issue 讨论里,而非集中在一个可查询的数据库中。仍需人工研判的:业务逻辑漏洞需要理解领域上下文,权限模型设计缺陷需要判断业务意图,零日利用链评估需要动态调试和真实环境验证。agent 能说清代码层面发生了什么变化,但「在你的部署拓扑里是否构成可利用风险」,这一步目前还得人来判。
选型决策表:什么场景走传统、什么场景上 AI agent
Brotli 这次暴露的是「修了但没标」的流程裂缝,不是新洞。AI 红队挖的不是洞,是流程里那个断点。两条路各管一段,不是替代关系。
| 维度 | 传统 SCA + 补丁管理 | AI 红队 agent 持续审计 |
|---|---|---|
| 触发条件 | 上游发布 CVE 编号后入库告警 | 模型在训练/推理环境中主动探测 |
| 能覆盖 | 已知 CVE 的依赖版本不匹配 | 静默修复、跨组件交互、新攻击面 |
| 盲区 | 「修了但没标」(本次 8 个月空窗) | 推理幻觉,需人工研判 false positive |
| 响应周期 | 分钟级(CVE 入库即告警) | 小时级(agent 跑完一轮) |
| 人力成本 | 低,流水线自动跑 | 中,每周需人工复核 |
判断条件写清楚:依赖栈以主流框架为主、上游安全团队响应可控,传统 SCA 加补丁管理够用;如果你维护内嵌多个第三方库的产品且上游响应不可控,或者想在 CVE 入库前就拿到预警,AI 红队 agent 增益最大。两条线并行跑,各管各的盲区。
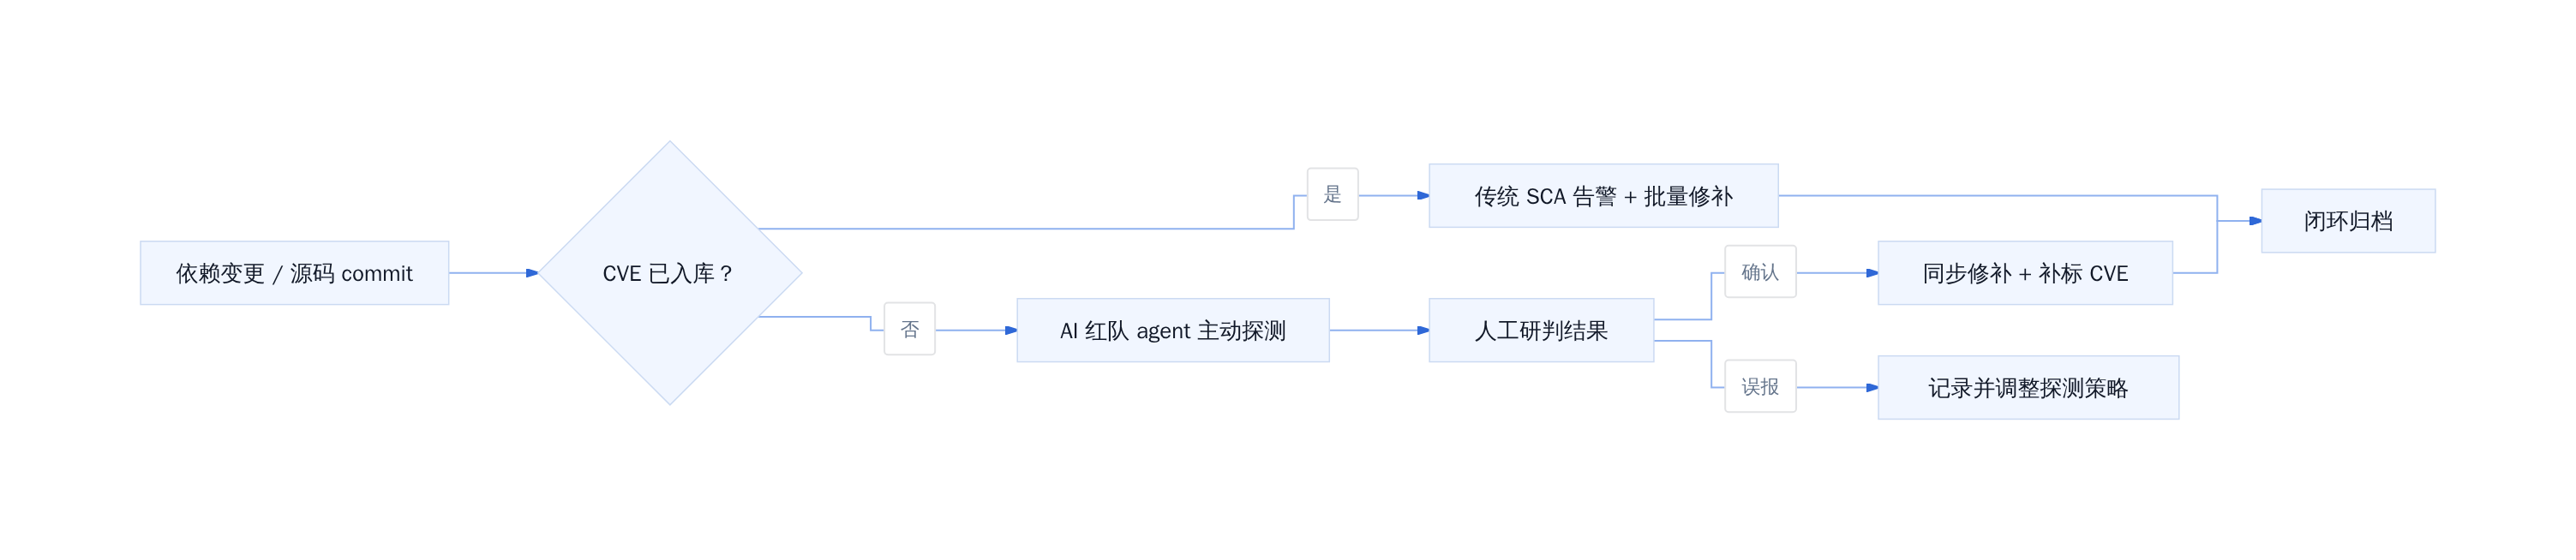
安全响应双通道决策流
落地 checklist
今天 30 分钟内
- 跑
npm audit(Node 项目)或对应语言的依赖检查工具,确认 Brotli ≥ 1.2.1;Node.js 对齐 22.23.4 / 24.22.1 / 26.12.1。 - 翻
git log里 Brotli 相关 commit,确认 2 月那次修复有没有被 cherry-pick 进你锁定的版本。
本周内
- 在 SCA 告警规则里加一条:不只看 CVE 编号匹配,也对源码 diff 做安全敏感路径扫描(压缩、反序列化、文件写入)。修复 commit 带
security或CVE标签的,优先级直接拉到 critical。 - 跟上游供应商确认他们的 Brotli 版本与补丁计划,写进变更记录。
季度级
- 评估引入 AI 红队 agent 做季度渗透,重点打「跨库交互 + 静默修复」类断点。传统扫描管已知 CVE,agent 管未知流程裂缝。
八个月没人翻这个账,因为翻账的人不在这个群里。把 agent 拉进来不是为了炫技,是给自己装一条不等 CVE 编号的预警线。
参考文献
- OpenAI 官方 X 披露(2026-10-24): x.com/OpenAI/stat…
- AICoder 快讯(含 Node.js 补丁版本号): aicoder.com/zh/news/new…
- ChainCatcher 报道(含时间线与 CVE 编号): www.chaincatcher.com/article/229…
- PANews 快讯: www.panewslab.com/zh/articles…
延伸入口
- 原文归档:tobemagic.github.io/ai-magician…
- 公众号:计算机魔术师