这个小程序的所有设计里,我最较真的不是功能,是数据归谁。孩子的照片、喂养记录、健康数据,是全家最私密的东西。这篇讲讲我在数据隐私上的几个坚持,以及落到技术上是怎么实现的。
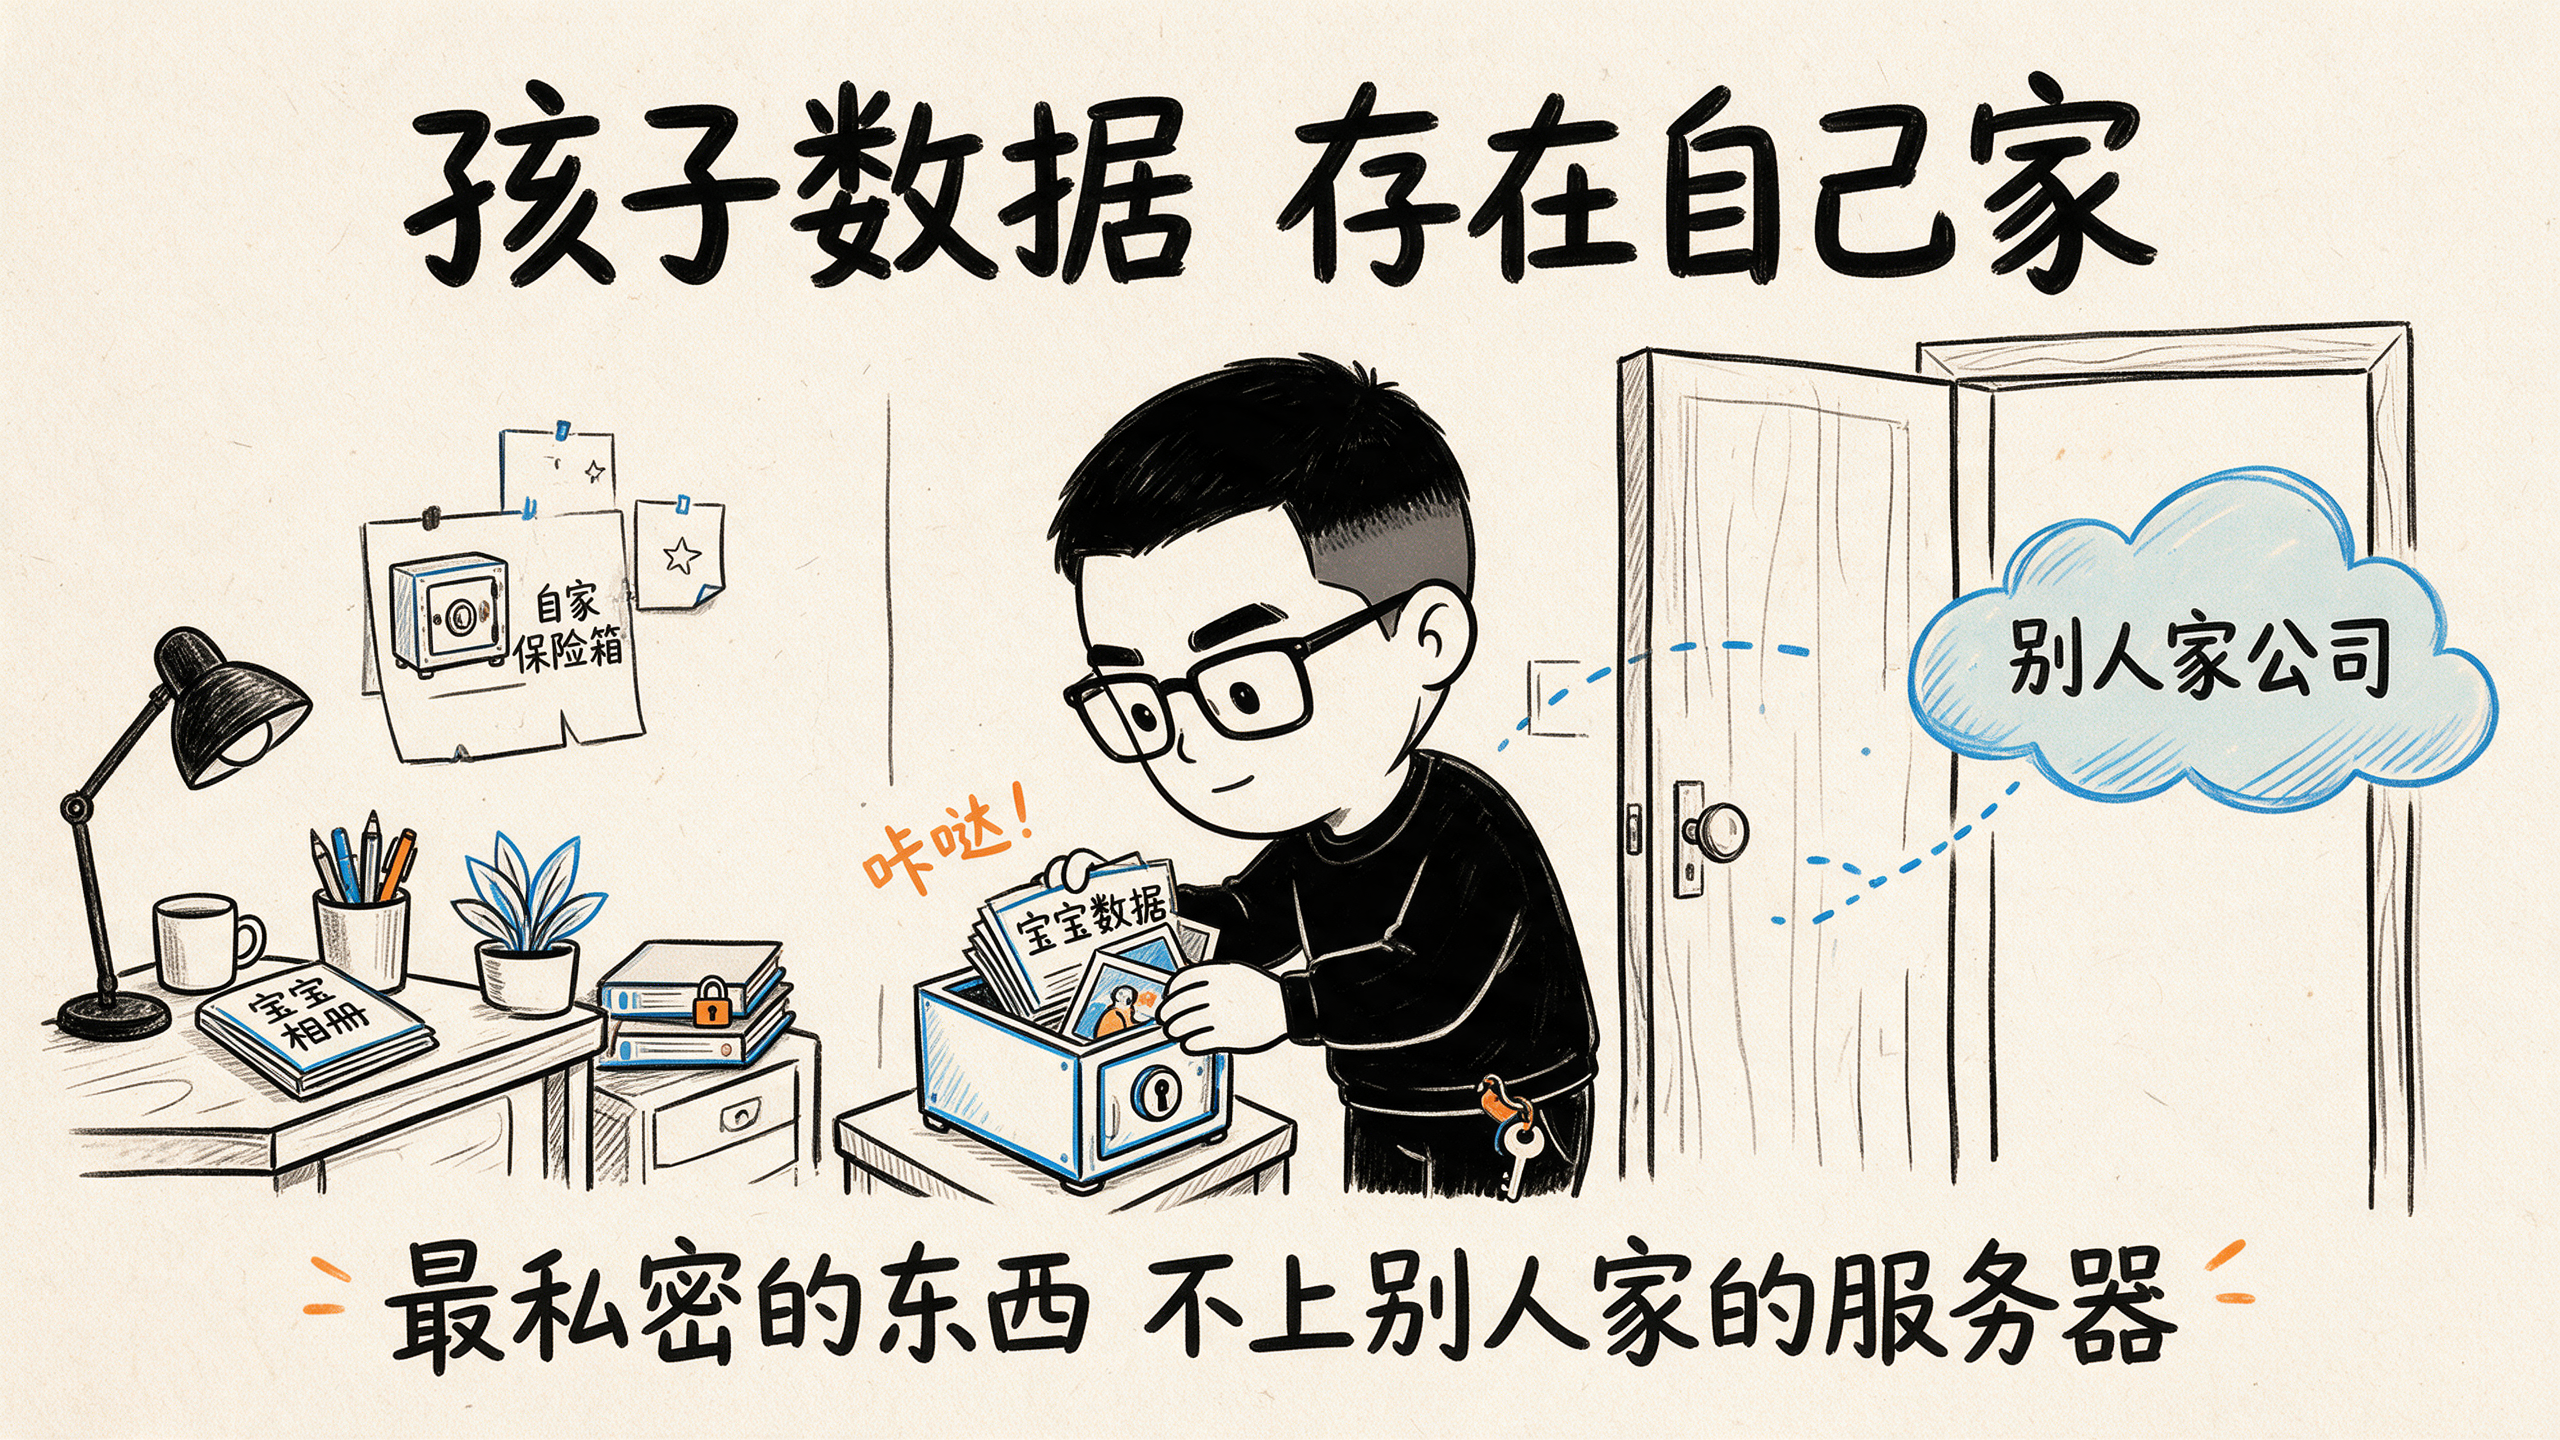
一、宝宝数据为什么特殊
成年人的数据泄露已经够麻烦了,宝宝数据更敏感:
- 它是未成年人的数据,受《个人信息保护法》对敏感个人信息的更高保护
- 它包含健康信息——喂养、生长、疫苗、就医,属于高敏感类别
- 它是长期资产——孩子成长记录要存很多年,平台一旦出问题或改政策,损失无法挽回
所以「这些数据存在哪、谁能访问、能不能导出来」,不是小事。
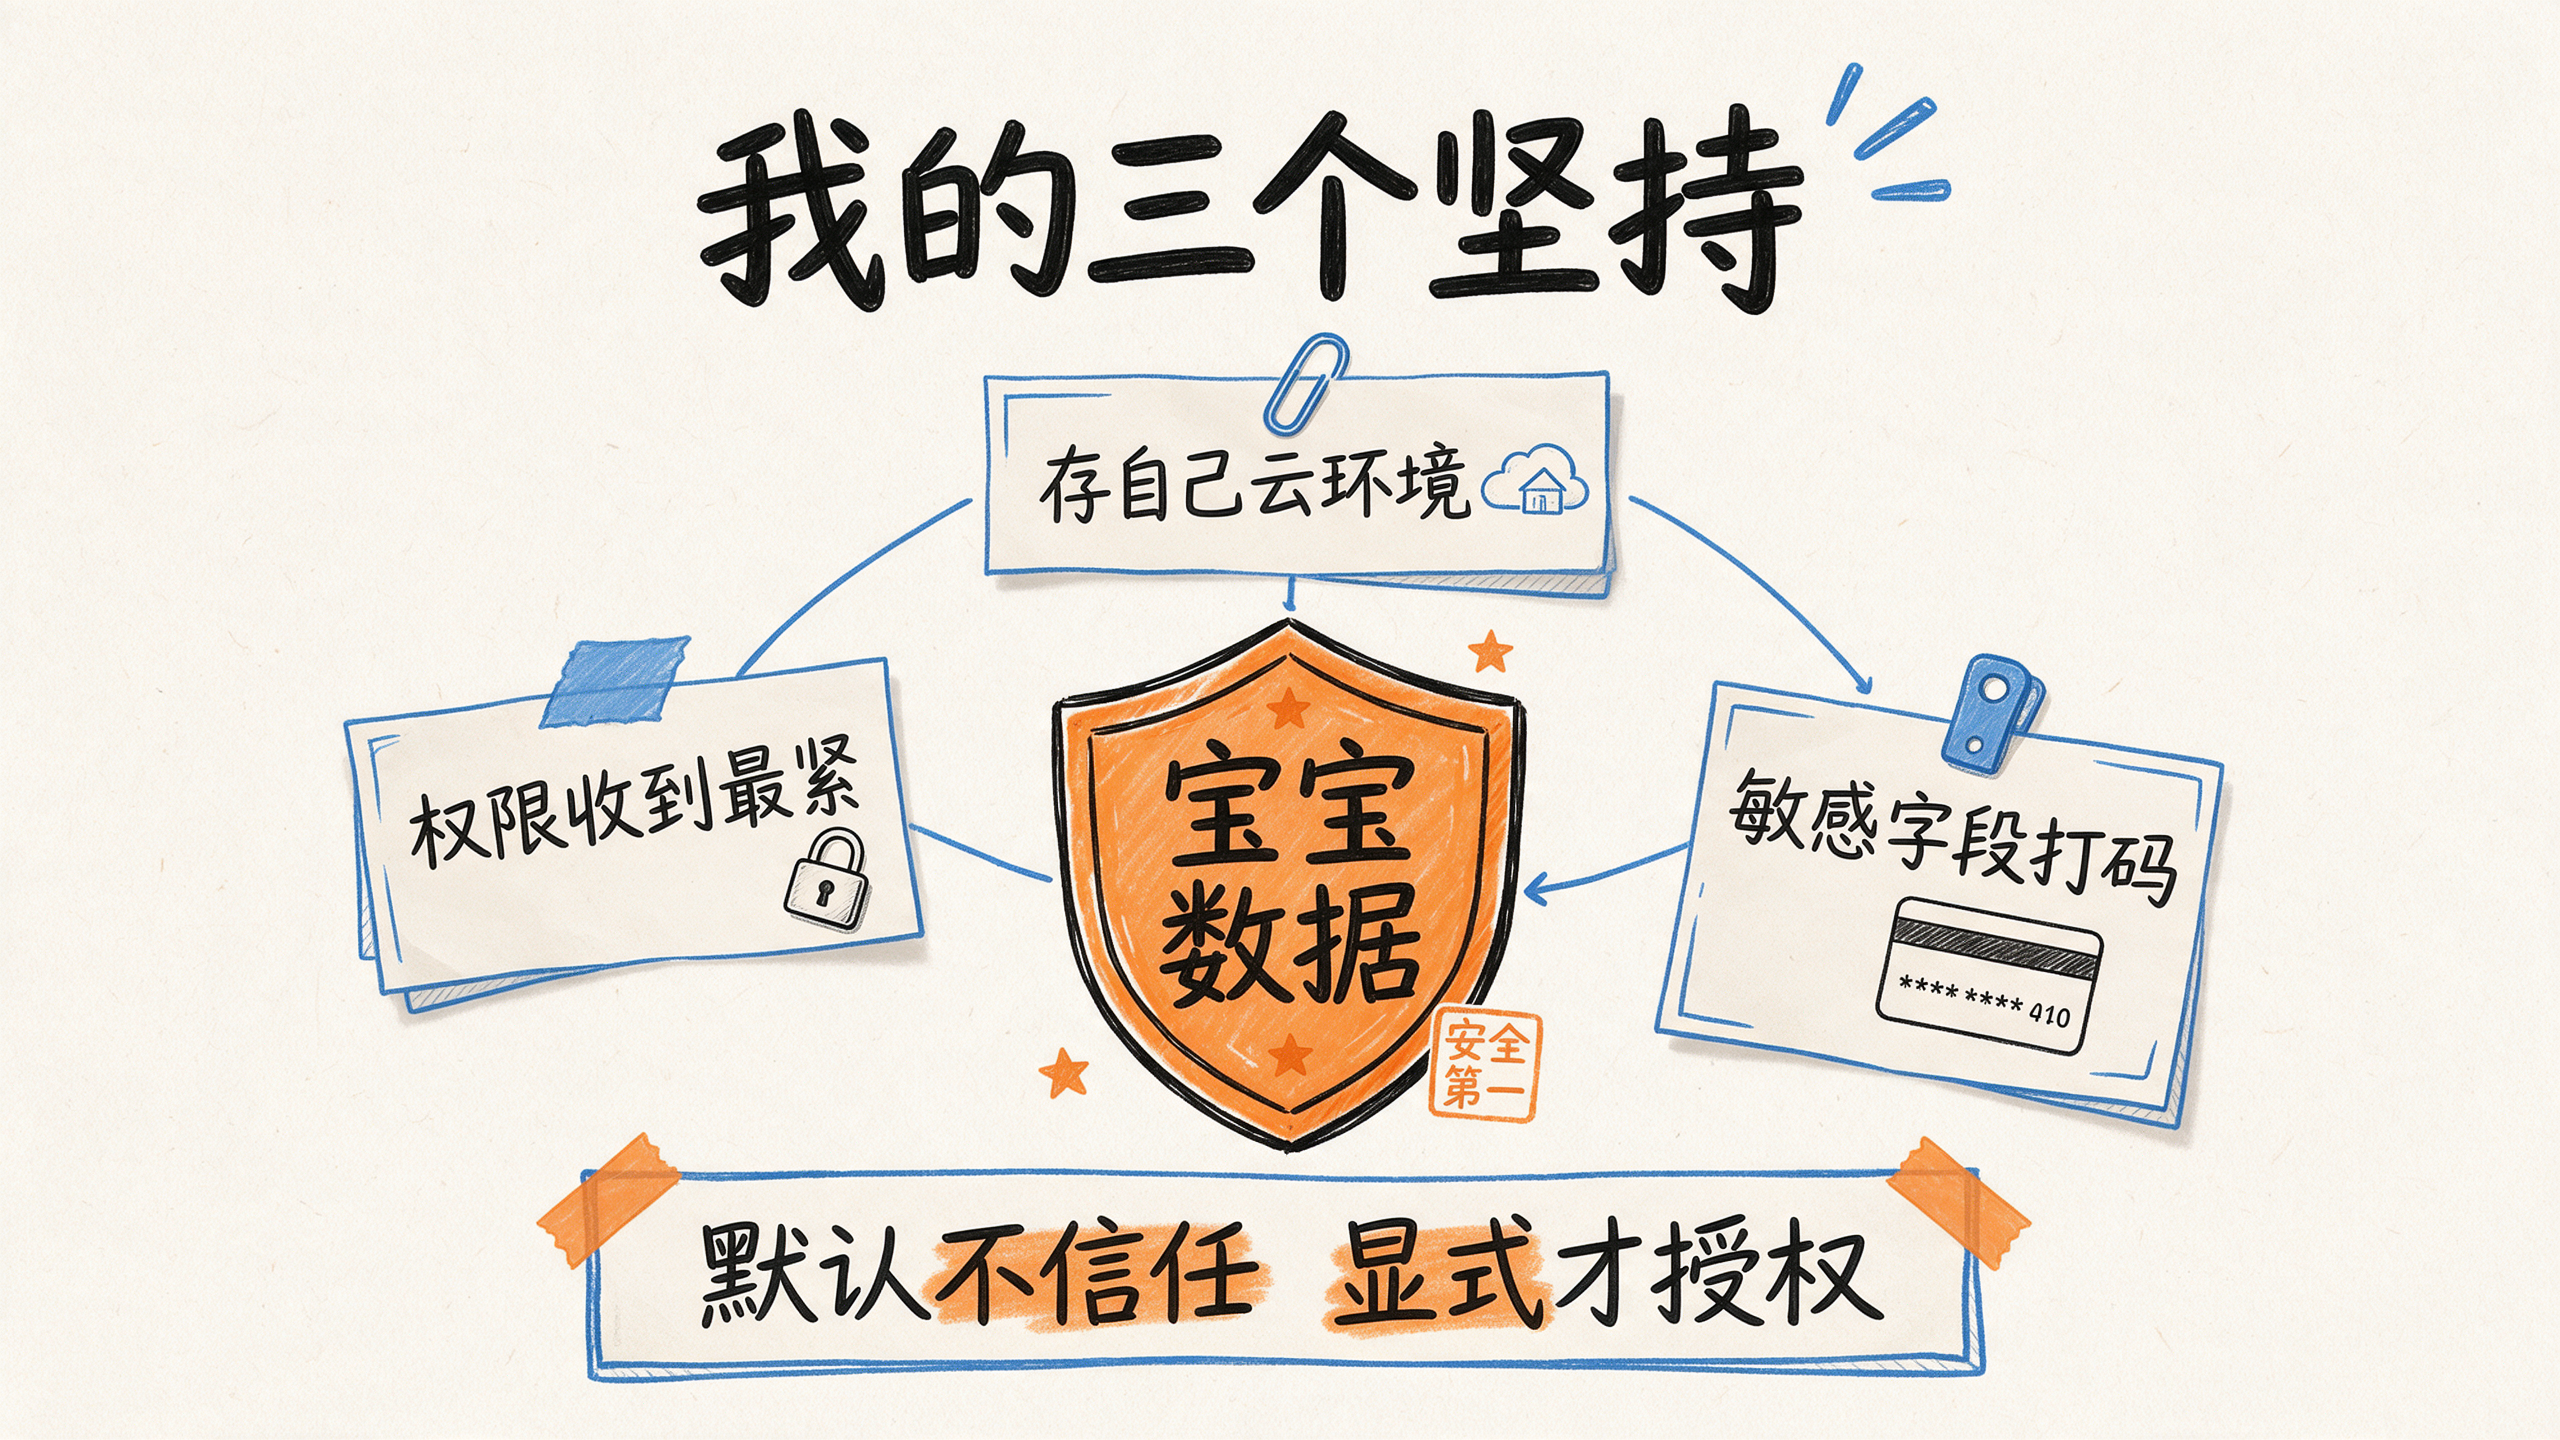
二、我的三个坚持
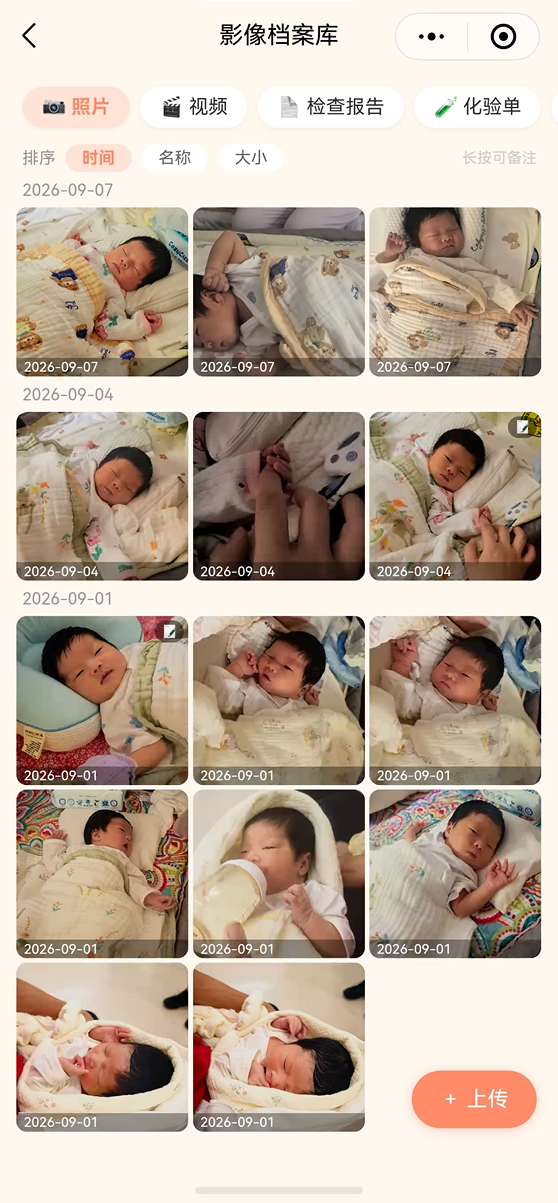
1. 数据存在自己的云环境里。 不用第三方宝宝 App 的服务器,用自己的云开发环境。数据在我的账号下,访问权限我控制,不经过任何第三方平台。真机上的影像档案库就是这个结果:16 张照片、2 条视频,按时间归档,文件在自己的云存储里。
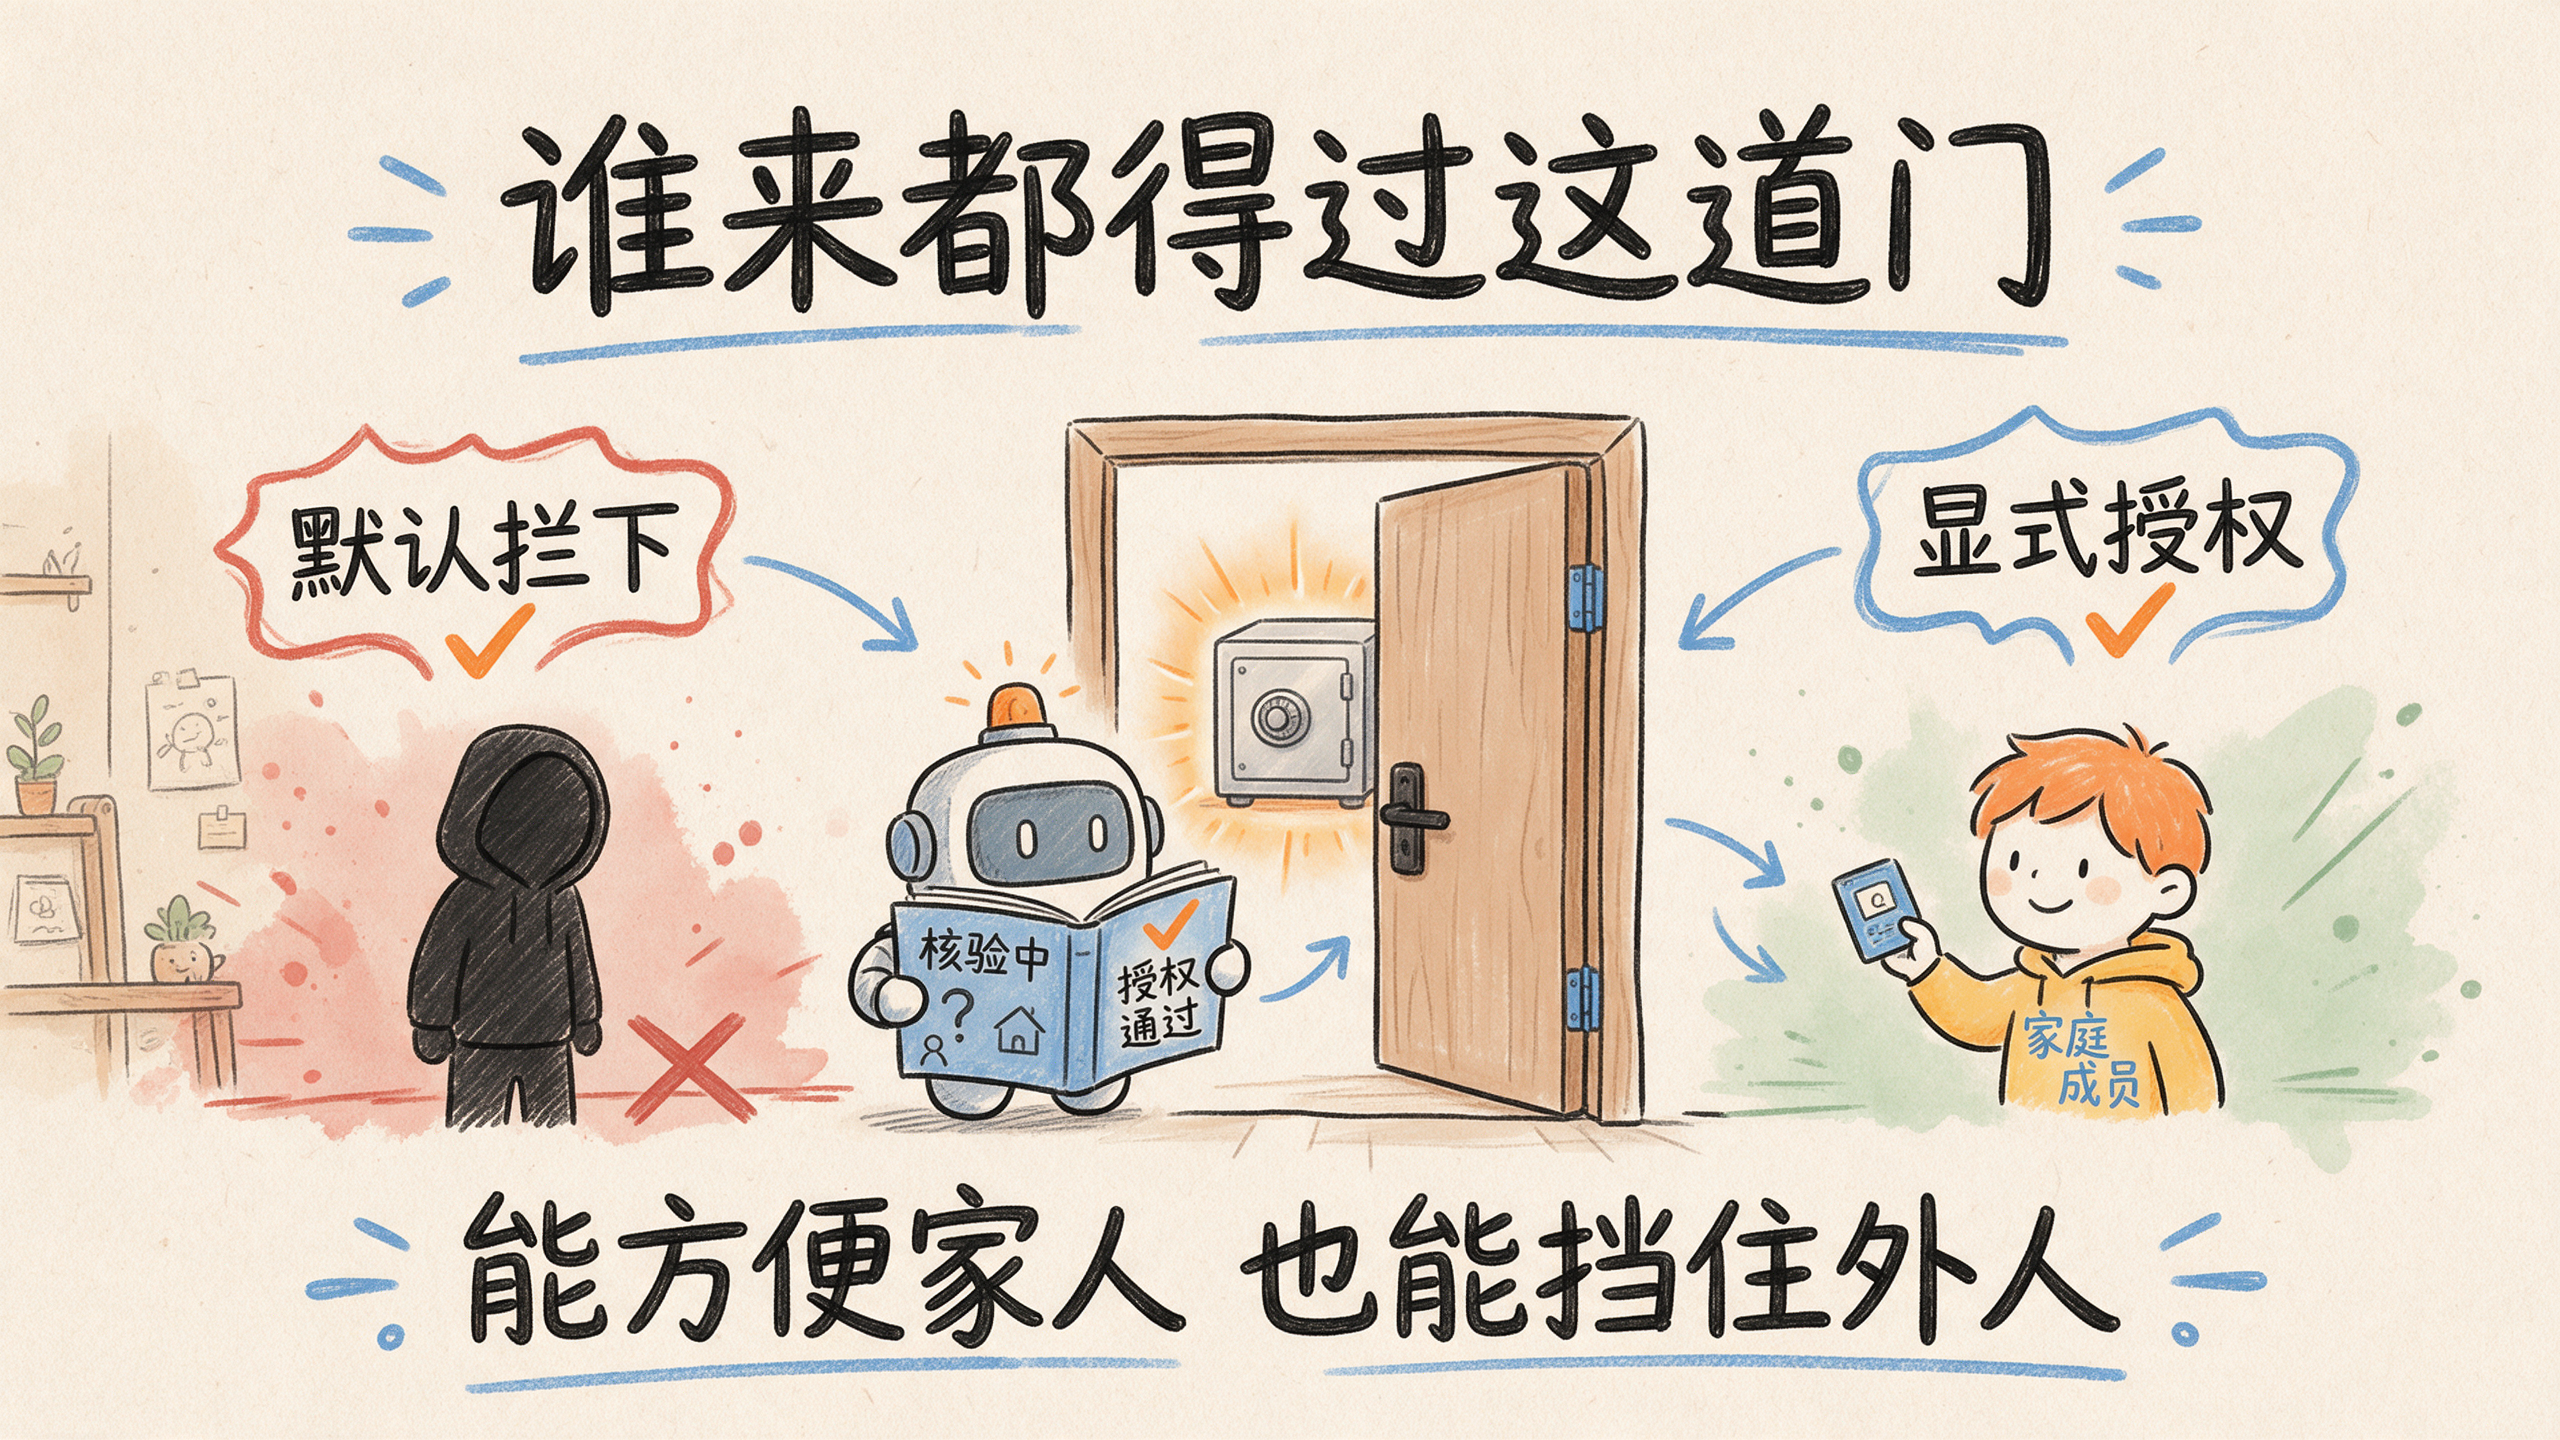
2. 权限收到最紧。 所有集合权限设为「仅创建者可读写」,读写全部走云函数收口。任何其他人(包括其他用户)都无法访问。家里人要看,也是通过「家庭成员」的显式授权,而不是数据暴露。
3. 敏感字段脱敏。 证件夹里的身份证号、出生证号,只显示后 4 位,其余自动打码。哪怕截图分享,也不会把完整证件号泄出去。
三、技术上怎么落地
这三个坚持,落到代码上是几个具体动作:
// 1. 权限:集合设为「仅创建者可读写」,读写全走云函数
//    客户端不直连数据库,杜绝身份错位的越权访问

// 2. 证件号脱敏:只露后 4 位
function maskNumber(num) {
  if (!num || num.length <= 4) return num
  return '*'.repeat(num.length - 4) + num.slice(-4)
}

// 3. 家庭隔离:所有查询都带 familyId + openid 双重校验
db.collection('records').where({
  familyId: 当前家庭,           // 数据归属
  // 云函数端再校验调用者 openid 是否在该家庭 memberOpenids 里
})
核心思路是「默认不信任,显式才授权」:默认谁都看不了,只有明确加进家庭成员的人,经过 openid 校验,才能访问对应家庭的数据。
四、隐私和便利的取舍
我得诚实:这样做是有代价的。数据自己掌握,意味着备份、安全、长期维护都得自己负责。平台 App 虽然数据在别人手里,但出了问题是平台兜底。
所以这不是「谁对谁错」,是「你更看重什么」:
- 你更看重省心、有人兜底 → 平台 App 合适
- 你更看重数据归自己、可控可导出 → 自己掌握合适
我属于后者。对我这种既当爹又懂点技术的人来说,孩子数据的控制权,值得我自己多操一份心。
五、给在意的你两个建议
如果你也在意宝宝数据隐私:
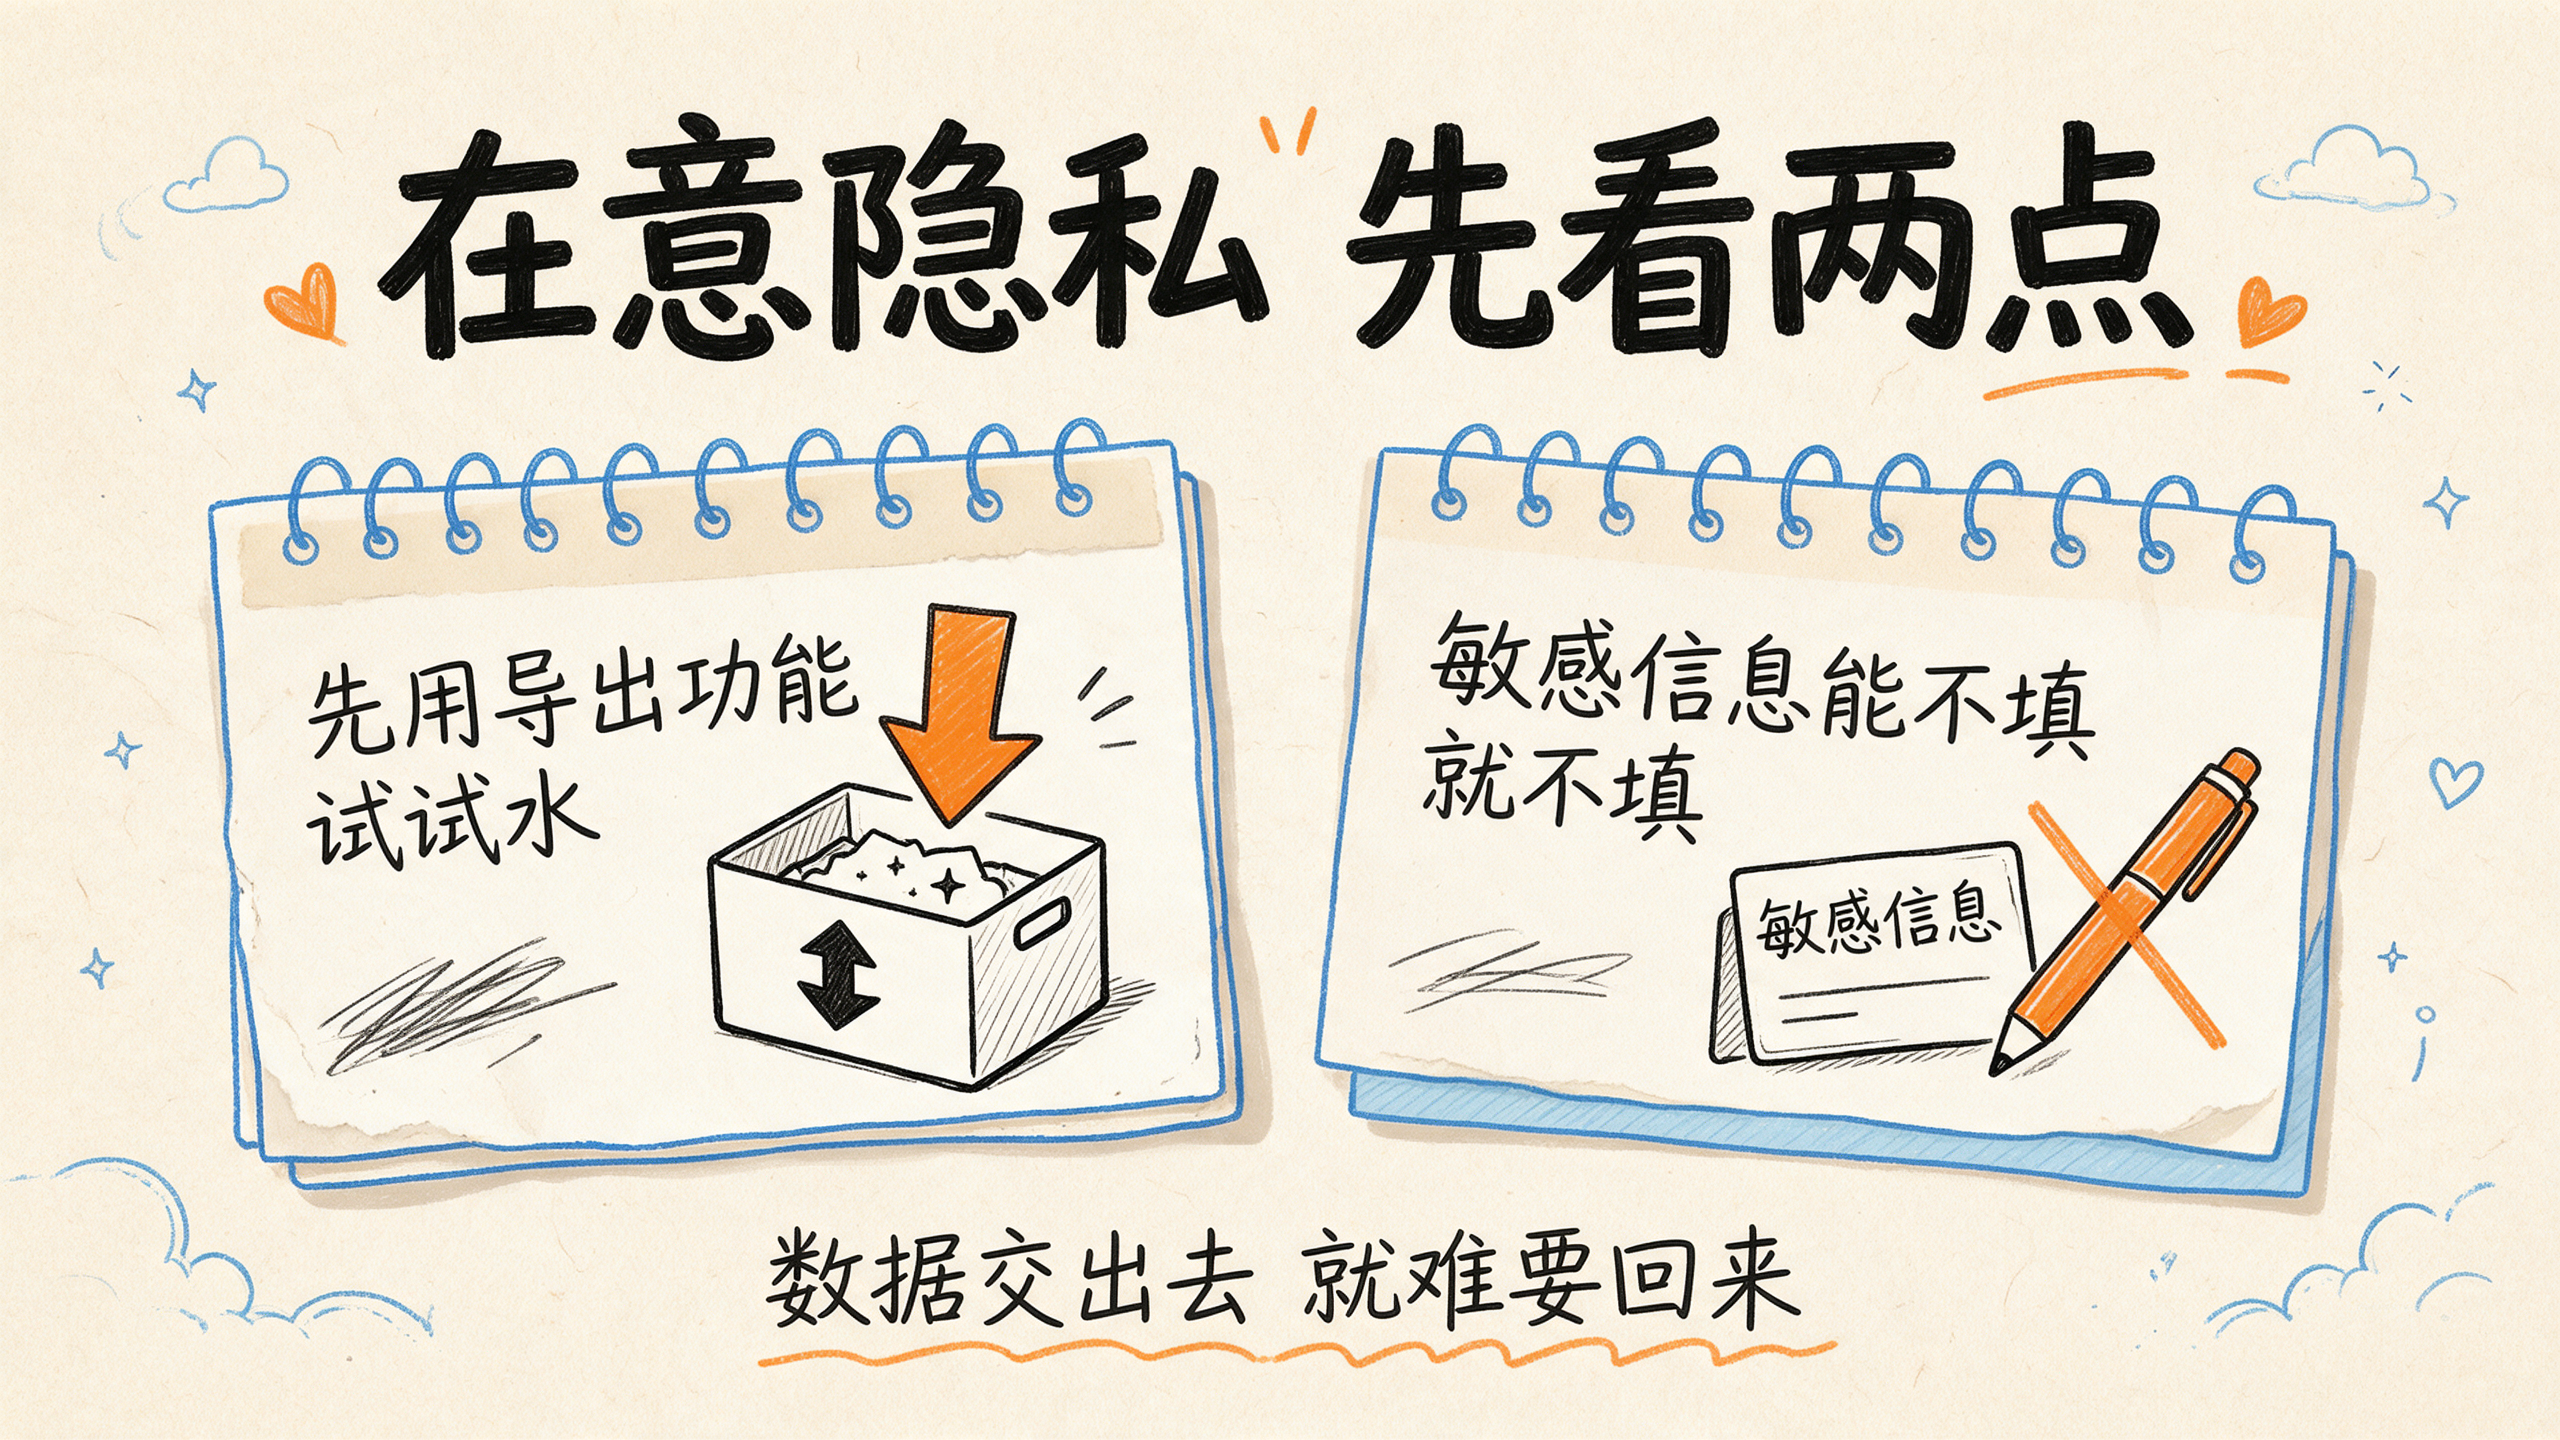
- 用任何 App 前,先看「数据能不能导出」。能不能随时、免费、完整地导出自己的数据,是检验一个产品数据观最直接的试金石。
- 敏感信息能不填就不填。证件号这类,除非必要,别存在任何第三方平台。
数据这东西,一旦交出去就很难再要回来。在孩子的事情上,我宁愿麻烦一点。
如果这篇对你有用,欢迎关注看「AI 工具人 PM 实战」系列更新;你对孩子的数据隐私怎么看,会因此换工具吗,评论聊聊;觉得有用就收藏备用。
下一篇预告:《小程序家庭协作设计:爸妈记录/长辈查看/医生看数据》——讲讲怎么让全家都用得顺。