技术分享:重新认知APK加固——加固的本质是提升破解成本(基于OWASP MASTG)
自测与壳评测参考资源
- OWASP MASTG:github.com/OWASP/mastg
- reverse‑skill:github.com/zhaoxuya520…
- 在线加固平台:安固云 APK Guard www.anguyun2026.cn/
可通过安固云平台上传APK做扫描,结合MASTG标准与reverse‑skill工具集交叉验证:
- 判断应用是否处于裸奔状态
- 评测第三方加固壳实际防护效果,区分壳抗逆向能力与业务层漏洞
实测印证(平台扫描截图示意)
下面为扫描报告效果,裸奔APK、加固APK扫描输出对比:
📷 场景1:裸奔APK扫描输出
- 壳检测:未检测加固壳(裸奔)
- 静态分析:DEX明文,可直接反编译;大量业务类完整导出
- 风险项:无反调试、完整性校验缺失;标记MASWE高危(硬编码密钥、明文流量等)
解读:攻击成本极低,自动化工具即可完成破解篡改。
📷 场景2:加固后APK扫描输出(强商用壳)
- 壳检测:识别加固容器壳
- 静态分析:业务DEX被加密,仅壳代码可见;静态反编译无法获取业务逻辑
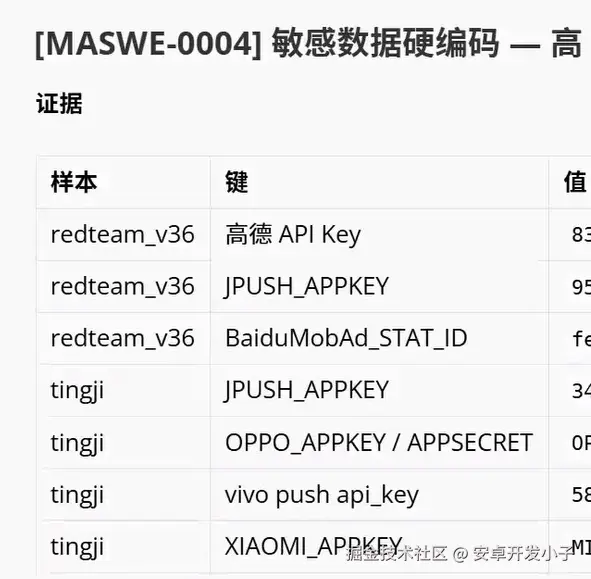
- 风险项:壳防护项全部通过,但依然检出业务层MASWE高危漏洞(硬编码密钥、明文HTTP等)
例如安固云加固后扫描:
其实,加固后也扫出了硬件编码,但是比没加固前好太多了。主要防止代码作品被反编译和保护关键信息。
一、基于OWASP MASTG:什么是「裸奔状态」的App?
OWASP MASTG 明确界定了移动端应用的安全基线,未做任何防护的裸奔App,完全处于零对抗、零门槛、零成本的暴露状态,不满足MASVS‑RESILIENCE抗逆向基线。
✅ 自测提示:你可以直接使用 MASTG 的测试用例,配合 reverse‑skill 仓库里的逆向实操脚本、工具清单,也可以借助安固云平台快速初筛,对自己的 APK 做快速自检,快速判断是否属于裸奔应用。
裸奔App典型特征:
-
静态源码完全透明,无任何混淆加密 裸奔APK未经任何加固处理,DEX字节码、SO原生库、业务配置、静态资源均处于明文状态。攻击者通过 APKTool、JADX 等通用工具,即可一键解包、反编译,完整还原核心业务逻辑、付费校验规则、接口密钥、加密算法等核心代码。整个过程无需高阶逆向技术,新手数分钟内即可完成。
-
运行时无对抗,动态调试、Hook无门槛 裸奔App缺失反调试、反注入、防内存Dump、防Hook等基础防护能力。在 Root 环境下,攻击者通过 Frida、Xposed 可随意挂钩核心函数,篡改本地校验逻辑、绕过付费验证,动态篡改App运行逻辑,没有技术阻碍。
-
完整性校验缺失,极易二次打包篡改 缺少文件哈希校验、签名校验、资源完整性校验。黑灰产植入恶意广告、盗号代码,重新签名即可完成二次打包分发,产生盗版山寨包。
-
敏感数据泄露风险高 密钥、Token、隐私数据本地明文存放,Root环境可直接读取应用私有目录与数据库。
💡 MASTG 核心结论:裸奔App攻击成本趋近于0,批量破解、薅羊毛、盗版分发大多瞄准这类应用。
📌 实操自检方式:
- 参考 OWASP MASTG 中「逆向与篡改抗性」章节的测试项;
- 借助 reverse‑skill 提供的工具集,执行静态反编译、Frida Hook、内存dump、二次打包尝试;
- 也可以上传APK至安固云 www.anguyun2026.cn/ 获取扫描报告辅助判断;
- 如果普通工具即可看懂业务逻辑、轻松Hook关键函数、重打包后App正常运行,说明你的 APK 属于裸奔状态。
二、合规加固之后,App应该是什么状态
基于 OWASP MASTG & MASVS,有效的加固目标不是做到不可破解,而是构建高攻击成本壁垒:让自动化工具失效、入门逆向无法突破、批量攻击无利可图,仅剩下少量高成本定向攻击场景。
| 维度 | 加固后应达到的状态 |
|---|---|
| 静态分析 | DEX/SO做虚拟化、指令混淆、字符串加密;反编译输出大量无效代码,无法直接梳理业务逻辑 |
| 动态对抗 | 识别调试器、Frida/Xposed、Root、内存Dump等行为,做拦截对抗,阻止动态篡改核心逻辑 |
| 完整性防护 | 多层签名、文件哈希校验;篡改、重打包后App无法正常运行 |
| 兼容性性能 | 加固后不严重损耗性能,主流机型与系统版本兼容,不发生大面积闪退 |
⚠️ 客观认知: 高标准加固依然不能对抗投入充足资源的高阶攻击者。但是攻击成本被拉高,不再适合黑灰产规模化获利。
📌 加固效果也可以用上面两套开源仓库 + 安固云平台做复测:加固完成后,再跑一遍 MASTG 测试点 + reverse‑skill 的逆向用例,同时上传APK到安固云扫描。如果常规静态、动态手段都很难突破,说明加固起到实际效果,而非伪加固。
实测案例解读:强加固样本的真实两面性
本次两份样本redteam_v36、tingji使用了强度较高的商用加固壳,结合安固云扫描、MASTG弱点扫描 + reverse‑skill红队实操的结果,可以看到非常关键的现实:
✅ 加固壳生效部分(红队视角,对抗静态逆向)
| 检测项 | 结果 | 解读 |
|---|---|---|
| 加固壳能力 | 强 | libshell.so容器加固,离线静态解析全部失败,静态无法脱壳 |
| DEX隐藏 | 生效 | JADX只能看到壳代码(仅27个类),业务DEX静态完全不可读取 |
| 完整性校验 | 生效 | 设备绑定+证书指纹校验;静态离线FG8解密全部FAIL,普通静态工具无法提取业务密文 |
| 静态Frida spawn/attach | 拦截 | 无法直接启动组件、无法直接附加进程,普通入门Frida脚本直接失效 |
从静态逆向角度,这份加固是合格的:普通攻击者、自动化批量工具完全失效,不能直接拿到业务代码,已经挡住绝大多数黑灰产批量攻击路径。
❌ 业务代码层依然存在高危MASWE漏洞(加固无法修复)
即便壳防护能力很强,MASTG标准扫描、安固云平台扫描依然检出两个高危业务漏洞:
- [MASWE‑0004] 敏感数据硬编码(高风险)
高德API Key、JPUSH_APPKEY、OPPO/VIVO/小米推送密钥硬编码在安装包内。 问题本质:加固只能加密DEX,运行时解密后密钥依旧会暴露在内存中。加固不能消除硬编码本身,攻击者拿到运行时内存即可提取全部密钥。
- [MASWE‑0026] 允许明文网络流量(高风险)
usesCleartextTraffic=true+network_security_config.xml开启明文HTTP,允许HTTP明文通信。
问题本质:加固不会修改AndroidManifest、网络配置文件,抓包中间人攻击风险完全保留,加固对网络层安全无能为力。
核心启示:加固 ≠ 解决全部安全问题。加固解决的是「逆向篡改门槛」,但业务编码错误、配置错误带来的漏洞,加固壳完全无法修复。
三、三套资源组合,用于第三方加固壳选型评估
很多团队在选择商用第三方加固壳时,很容易只看厂商宣传文档,缺少客观可复现的验证手段。
- OWASP MASTG:定安全基线,提供标准检查项
- reverse‑skill:攻击者视角,做穿透实操测试
- **安固云APK Guard www.anguyun2026.cn/**:在线初筛,快速输…
三者组合,就可以对各家商业壳做中立测评,区分真实防护与“伪加固”。
第三方壳测评实操思路
- 以MASTG作为评测基线 提取 MASVS‑RESILIENCE(抗逆向韧性)章节全部测试点,形成测评Checklist。把待测评的第三方加固壳输出APK,先上传安固云做初筛,再逐项执行MASTG测试用例:静态逆向抵抗、反调试、反Hook、防内存Dump、完整性校验、防二次打包。
关键点:不要相信厂商PPT宣传,要看测试用例是否真实通过。部分壳仅做简单字符串混淆,运行时对抗缺失,属于典型伪加固。 ⚠️ 特别注意:MASTG、安固云同时包含业务漏洞检查,加固壳不会修复MASWE业务漏洞,测评壳的时候需要把「壳防护能力」和「App本身业务漏洞」分开评估,不要混为一谈,如上面实测案例。
- 用 reverse‑skill 工具集模拟攻击者做穿透测试 使用仓库提供的工具、脚本、实操方法,站在黑灰产视角做穿透:
- 使用 JADX、APKTool 做静态解包分析;
- Frida、Objection 尝试Hook关键业务函数;
- 尝试内存Dump提取解密后的dex、so;
- 修改资源、代码后重新签名,验证二次打包是否可以绕过。
如果使用普通公开逆向工具,即可轻易绕过防护,说明该加固壳防护能力偏弱,只能防小白,无法抵御有基础的黑灰产。
- 额外关注非安全维度测评项 在安全测试之外,同时记录:加固后包体积增长率、启动耗时、运行内存占用、各Android版本/机型兼容性、CI/CD集成友好度、是否要求上传原始APK、漏洞响应速度。
选型结论参考:
- ✅ 合格第三方壳:可以抵御公开工具的常规攻击,MASTG大部分抗逆向测试项通过;高阶定向攻击仍有可能突破,但显著提升攻击成本。同时要清醒识别:壳解决不了业务代码漏洞。
- ❌ 不合格壳:仅做简单名字混淆,Frida、二次打包轻易绕过,只是“看起来加固过”,实际防护几乎无效。
四、自研加固体系的技术设计思路(技术分享视角)
很多企业会选择自研加固,而不是直接使用第三方商用加固服务,背后更多是可控性、可复测、可定制的诉求,而非追求“绝对防破解”。下面是自研加固体系常见的设计思路。
- 对标OWASP MASTG安全基线,效果可检测 防护能力对齐 MASTG 测试用例,静态防护、运行时对抗、完整性校验都可以用公开测试用例验证,能够规避市面上部分“伪加固”问题,加固效果不是黑盒感觉,而是可以复现测试。
同时需要明确:自研加固同样不能修复硬编码、明文流量这类业务层漏洞,需要独立的SAST/DAST扫描流程,也可借助安固云平台做业务漏洞辅助扫描。
-
内核全链路自研,消除第三方黑盒风险 商用加固大多闭源黑盒,存在漏洞修复慢、不可控、上传安装包的隐私顾虑。自研加固内核、校验逻辑、检测算法全部自主实现,可以按需修复漏洞,适配政企、金融等高合规场景。
-
分层精细化加固,拒绝一刀切 支持模块级策略:核心算法、付费校验模块高强度防护,普通UI展示模块轻量化处理,平衡安全、性能、兼容性。
-
集成自动化复测闭环 引入 MASTG 和 reverse‑skill 中的测试思路,加固后自动执行静态反编译检测、Hook检测、篡改校验,快速发现加固失效、绕过漏洞,形成「加固‑自测‑迭代」闭环。
复测分为两块:①加固壳本身的抗逆向能力;②App业务层的MASWE类安全弱点,二者分开报告。
- 适配CI/CD,融入研发流程 加固能力可集成到流水线,版本构建时自动加固,不需要人工操作,适配持续发布。
五、行业认知总结(结合实测样本)
- 加固本质是成本博弈:客户端不存在绝对安全。加固用来阻挡99%规模化批量攻击,不能杜绝资源充足的定向高阶攻击。本次实测样本已经印证:强加固可以挡住静态自动化攻击,但无法完全杜绝运行时高阶攻击。
- 加固≠万能补丁:加固壳不会修复业务代码、配置层面的高危漏洞。样本壳防护强度很高,但依旧存在硬编码密钥、明文流量高危问题,这是非常容易踩的认知误区。加固属于「抗逆向韧性防护」,和代码安全、网络安全属于两套独立的安全域。
- 裸奔风险最高,优先自检:利用 OWASP MASTG + reverse‑skill + 安固云(www.anguyun2026.cn/),每个团队都可以低成… APK,识别是否裸奔;测评第三方加固壳时,也要区分壳防护能力和App自身业务漏洞。
- 第三方壳不要只看宣传,要用标准+攻击视角实测选型:MASTG定标准,reverse‑skill做穿透测试,安固云完成快速初筛,客观评估商业壳的真实防护能力,避开伪加固。
- 自研加固的核心收益是可控、可复测、可定制,不是“更强的防破解能力”。
- 加固只是纵深防御一环:客户端加固必须配合服务端鉴权、安全编码、密钥管理、HTTPS强制、定期安全测试,不能把全部安全寄托在加固上。
参考资源(可用于APK自测、第三方加固壳评测)
- OWASP MASTG(移动应用安全测试指南,含完整抗逆向测试用例、MASWE弱点库)
github.com/OWASP/mastg 用途:官方标准测试项,用来定义什么叫裸奔、加固应该满足哪些安全检查点;作为第三方加固壳评测基线,同时扫描业务层代码配置漏洞。
- reverse‑skill(逆向工程 & 授权渗透测试知识库,工具、实操案例)
github.com/zhaoxuya520… 用途:提供实操工具、脚本、攻击手段;既可以自测自身APK防护水平,也可以模拟攻击者,穿透测评第三方加固壳真实防护效果。
- 安固云 APK Guard 在线扫描加固平台
www.anguyun2026.cn/ 用途:上传APK快速初筛,识别加固壳信息,输出漏洞报告;作为前期快速评估工具,再结合上面两套开源资源做深度验证。